网络安全工程师简历范文解析
网络安全工程师简历模板推荐
查看全部
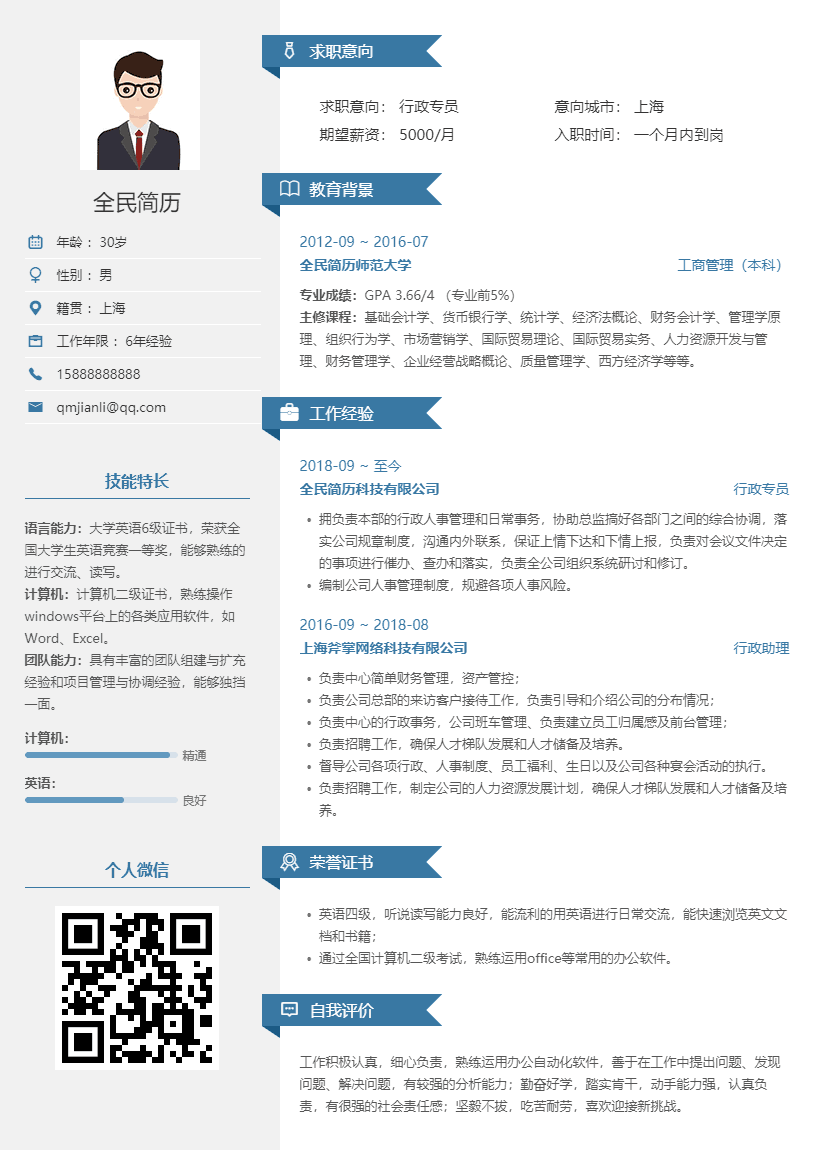
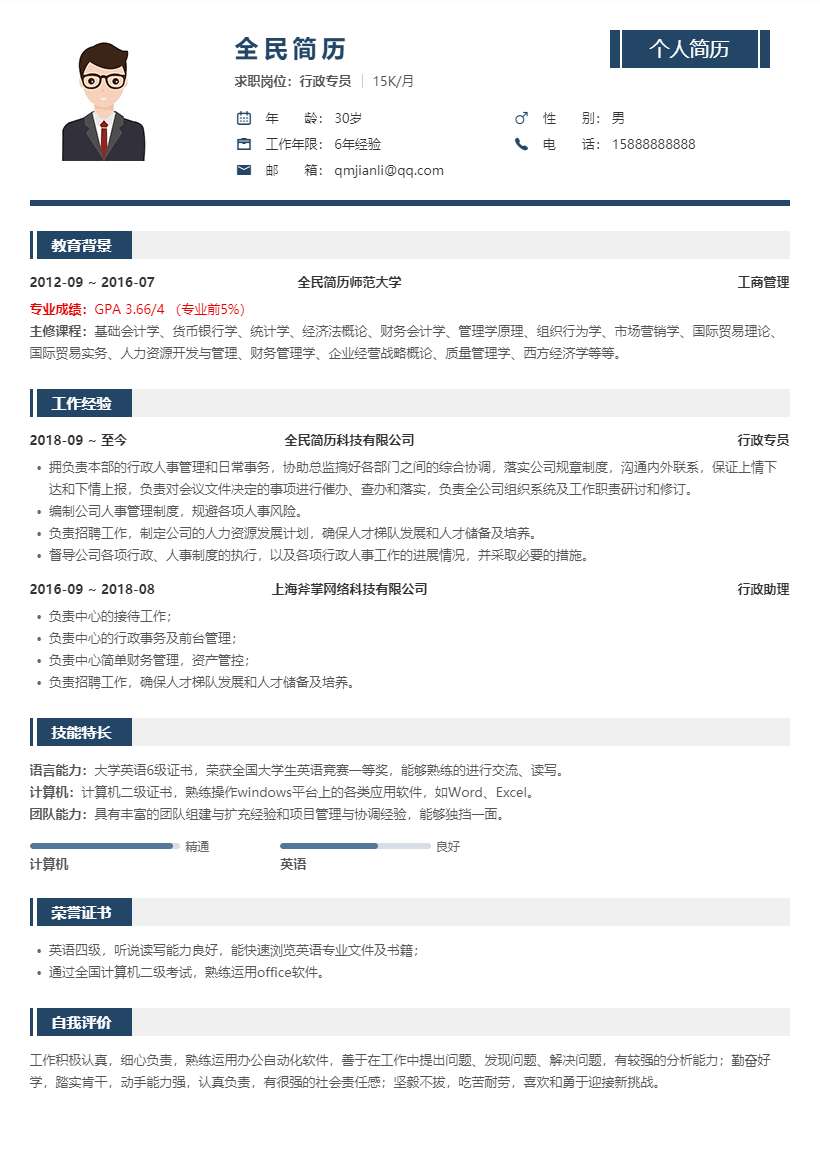
先想清楚:安全岗简历在筛什么
招聘方看网络安全简历,通常不是数你会多少工具,而是判断三件事:你处理过哪类风险、在什么位置处理、结果能不能验证。所以简历里最值钱的内容,是「事件—动作—结果」这条链,而不是把Nmap、Burp Suite、Wireshark排成一行。下面用一个参考范文的骨架来讲,个人信息只做示意,不指向任何真实从业者。
基本信息
姓名、电话、邮箱、求职方向即可,城市和到岗时间按需写。安全岗常涉及背景审查,政治面貌、住址不必主动展开。如果应聘的是驻场或甲方安全岗,可以加一行「可接受出差/驻场」,减少沟通成本。
专业技能
建议分三层写,而不是平铺:第一层是攻防与检测,如Web渗透、日志分析、流量研判;第二层是工具与平台,如Burp Suite、Nessus、ELK、Wazuh;第三层是脚本与自动化,如Python、Shell。每层挑三到五项真正能上手操作的,面试时经得起追问。不要写「精通」所有工具,写「熟练使用」更稳。
工作经历:把安全动作写成可验证的链条
安全岗的工作经历最怕写成岗位职责复述。参考写法是:先交代环境规模,再写你负责的环节,最后给结果。结果尽量用可核查的口径,比如告警量、处置时长、漏洞闭环率,而不是「大幅提升」。没有精确数字时,用范围或相对变化也可以,但要能解释来源。
示例段落(参考写法,非真实经历)
「负责公司Web业务线安全运营,日均处理WAF与IDS告警约200条,通过规则调优和误报归并,将有效告警占比从不足三成提升到六成左右;牵头季度漏洞扫描与复测,跟踪研发修复中高危漏洞,平均闭环周期由两周压缩到五个工作日。」这段话的信息密度在于:有环境、有动作、有前后对比,读者能判断你做过什么。
事件响应模块
单独拉一小段写应急。格式可以是「事件类型—发现方式—处置动作—复盘产出」。例如:「参与一起钓鱼邮件导致账号异常的事件,通过邮件头分析和登录日志关联定位受影响账号,完成口令重置与终端排查,事后补充了邮件网关拦截规则和员工提醒模板。」注意不要写具体公司名和真实攻击细节,用类型化描述即可。
项目经历:选一个能讲透的,别堆五个
安全项目不在多,在于你能不能讲清楚威胁模型和取舍。建议选一个与目标岗位最相关的项目,按「背景—你的角色—关键动作—结果」四段写。如果是内部建设类项目,比如日志接入、堡垒机推广、漏洞管理流程落地,同样有价值,关键是把「推动」写成具体动作:开了几次评审、改了几版规则、接入了哪些系统。
可复制模板
项目名称:终端日志统一接入与告警优化(参考写法)
背景:终端日志分散在多个平台,排查依赖人工登录。
角色:负责日志源梳理与解析规则配置。
动作:梳理三类终端日志字段,编写解析规则并做字段映射;针对高频误报调整阈值,建立每周误报复核清单。
结果:告警可检索率提升,重复告警下降,平均排查时间缩短。具体数字按实际情况填写,没有统计就写定性变化。
证书与教育:别让证书列表抢戏
安全岗证书有加分,但不是主角。CISP、CISSP、OSCP这类证书按应聘方向挑一两个写,标注取得时间即可。教育背景写清学校、专业、学历和时间,非安全专业不必回避,可以在技能或项目里体现转行动作,比如自学路径、靶场练习、CTF参与情况。CTF成绩如果写,注明赛事类型和角色,不要只写名次。
常见扣分点
一是通篇工具名,没有场景;二是把「负责安全」当成果;三是数字来源说不清,面试一问就露怯;四是把渗透测试写得像黑客炫技,缺少合规和授权意识。安全岗很看重边界感,简历里出现「未授权测试」这类表述要格外谨慎,改成「授权范围内的渗透测试」更专业。
最后提醒一句:投甲方和投乙方,简历重心不同。甲方更看运营和流程落地,乙方更看项目交付和攻防实战。同一份经历,换个顺序和措辞就能对上。写完后拿给不熟悉你工作的人看一遍,如果对方能说出你「防住了什么」,这份简历就基本成立了。
本文由全民简历原创发布,未经 qmjianli.com 同意,不得转载或采集。
 全民简历在线客服